CybersecurityEin Zehntel nur ist gegen KI-gestützte Angriffe gerüstet
Quelle: Pressemitteilung
5 min Lesedauer
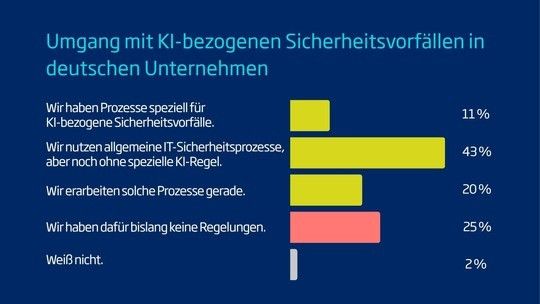
Gerade mal 11 % der Unternehmen, die künstliche Intelligenz nutzen oder planen, dies zu tun, haben spezielle Abläufe für KI-bezogene Sicherheitsvorfälle. Aber 17 % aller Unternehmen berichten von KI-gestützten Cyberangriffen. Häufigste Methoden sind täuschend echte Phishing-Mails, automatisierte Angriffsskripte und Deepfakes.
Nur jedes zehnte Unternehmen ist gegen KI-gestützte Angriffe gerüstet, jedes sechste berichtet von Vorfällen.
(Bild: TÜV-Verband, BSI)
Nur wenige Unternehmen in Deutschland haben Schutzmaßnahmen und Prozesse mit Blick auf Cyberangriffe im Zusammenhang mit KI etabliert. Dabei hat bereits jedes sechste Unternehmen in Deutschland in den vergangenen zwölf Monaten einen Cyberangriff oder Betrugsversuch registriert, bei dem künstliche Intelligenz eine Rolle gespielt hat oder gespielt haben könnte: Insgesamt 17 % der Unternehmen berichten von bestätigten Vorfällen (4 %), Verdachtsfällen (11 %) oder beidem (2 %). Das zeigt die aktuelle Studie "Künstliche Intelligenz und Cybersicherheit in Unternehmen", eine gemeinsame Untersuchung des TÜV-Verbands und des Bundesamtes für Sicherheit in der Informationstechnik (BSI), für die mehr als 500 Unternehmen ab 20 Mitarbeitenden befragt wurden.
Die meisten Unternehmen sind unzureichend vorbereitet
Die häufigste Angriffsform sind täuschend echte Phishing-Mails: 90 % der betroffenen Unternehmen berichten davon. Mithilfe von KI können solche Nachrichten sehr überzeugend formuliert und gezielt auf einzelne Personen oder Unternehmen zugeschnitten werden. 40 % nennen automatisierte Angriffsskripte, die eigenständig nach Schwachstellen in der IT-Sicherheit suchen und sich dabei dynamisch anpassen. 11 % berichten von Deepfakes, also gefälschten Audio- oder Videoaufnahmen. Diese werden beispielsweise genutzt, um Stimmen von Führungskräften zu imitieren und Mitarbeitende zu Überweisungen zu bewegen (CEO-Fraud).
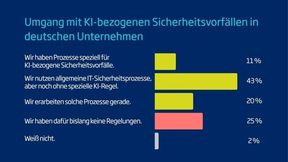
Auf KI-gestützte Cyberangriffe sind die meisten Unternehmen unzureichend vorbereitet: Nur 31 % der KI-nutzenden Unternehmen verwenden KI zur Verbesserung ihrer IT-Sicherheit. Spezielle Abläufe für den Umgang mit KI-bezogenen Sicherheitsvorfällen sind auch unter Unternehmen mit bestehender oder geplanter KI-Nutzung selten: Nur 11 % verfügen über entsprechende Prozesse. 43 % greifen auf ihre allgemeinen IT-Sicherheitsprozesse zurück, haben diese aber bislang nicht um KI-spezifische Regeln ergänzt. Weitere 20 % erarbeiten derzeit entsprechende Abläufe, ein Viertel (25 %) hat bislang keine Regelungen dafür.
Rund die Hälfte der Unternehmen nutzt KI
Laut der Befragung setzen 49 % der Betriebe KI ein, weitere 9 % planen dies innerhalb der nächsten zwölf Monate zu tun. 42 % der Unternehmen setzen derzeit keine KI ein und planen es auch nicht. Mehr als die Hälfte von ihnen (53 %) nennt Datenschutz- oder Sicherheitsbedenken als Grund. Häufiger genannt wird nur ein fehlender Nutzen (58 %). Weitere Hürden sind ein hoher Integrationsaufwand (44 %), rechtliche Unsicherheiten (43 %), fehlende Kompetenzen (39 %) und erwartete hohe Kosten (36 %). Neben dem Schutz vor Angriffen von außen müssen Unternehmen eine zweite Sicherheitsaufgabe bewältigen: den eigenen KI-Einsatz absichern. 56 % bieten ihren Mitarbeitenden allgemeine oder rollenspezifische Schulungen an. Jeweils 45 % nehmen eine Risikobewertung und Klassifizierung von KI-Anwendungen vor beziehungsweise haben formale Freigabeprozesse etabliert. 42 % prüfen KI-Lieferanten oder -Anbieter. Knapp ein Drittel (29 %) hat bislang keine dieser Maßnahmen umgesetzt.
Zusätzlich zu klaren Regeln für den KI-Einsatz haben viele KI-nutzende Unternehmen Schutzmaßnahmen direkt an den Anwendungen getroffen: 67 % setzen auf Qualitätssicherung und menschliche Prüfung kritischer KI-Ergebnisse – also Ausgaben, Entscheidungen oder Auswirkungen eines KI-Systems, die ein hohes Schadenspotenzial aufweisen. 64 % haben Zugriffsrechte beschränkt, 62 % schützen sensible Daten, etwa durch Anonymisierung. 52 % testen KI-Anwendungen vor dem Einsatz auf Sicherheit und andere Kriterien. Eine Protokollierung oder ein Monitoring der KI-Nutzung gibt es dagegen nur bei 40 %. 8 % haben keine der genannten technischen Schutzmaßnahmen getroffen.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Nur die Spitze des Eisbergs
Dr. Dirk Stenkamp, Präsident des TÜV-Verbands, schätzt sein: „KI verschärft die Bedrohung von außen und schafft neue Risiken im eigenen Betrieb. Angreifer können mit KI ihre Attacken automatisieren und Menschen gezielter täuschen. Für Mitarbeitende ist oft kaum noch zu erkennen, ob eine E-Mail von einem Menschen verfasst oder mit KI erstellt wurde. Was Unternehmen bislang registrieren, könnte deshalb nur die Spitze des Eisbergs sein. Umso wichtiger ist es, bestehende Sicherheits- und Notfallprozesse um KI-bezogene Szenarien zu ergänzen. Gleichzeitig birgt der KI-Einsatz in den Betrieben eigene Risiken.
KI verschärft die Bedrohung von außen und schafft in Betrieben neue Risiken, wobei Angreifer ihre Attacken mit künstlicher Intelligenz automatisieren und Menschen gezielter täuschen können.
(Bild: stock.adobe.com - license.media)
Eine KI muss jedoch nicht gehackt werden, um Schaden anzurichten. Sie kann sensible Daten preisgeben oder auf Grundlage falscher Informationen Entscheidungen treffen. Die aktuelle Debatte um Frontiermodelle unterstreicht, wie berechtigt Sicherheitsbedenken beim KI-Einsatz sind. Das Vertrauen in bloße Selbsterklärungen der Hersteller ist erschüttert. Unabhängige Prüfungen können diese Vertrauenslücke schließen. Bei Chemieanlagen, Kraftwerken oder Medizinprodukten hat sich dieses Prinzip seit Langem bewährt. Zugleich wird in der Cyberabwehr das Potenzial von künstlicher Intelligenz noch längst nicht ausgeschöpft. Das schafft eine offene Flanke, denn während Angreifer mit KI schneller und zielgerichteter werden, muss auch die Cyberabwehr technologisch nachziehen. Beim Aufspüren verdächtiger Muster und neuer Angriffsmethoden kann KI helfen, Angriffe früher zu bemerken.“
Aus Sicht der befragten Unternehmen können unabhängige Prüfungen dazu beitragen, KI sicherer einzusetzen. 69 % der Unternehmen, die KI nutzen oder den Einsatz planen, erwarten von unabhängigen Prüfungen und Zertifizierungen eine höhere Sicherheit und Zuverlässigkeit der Anwendungen. Für 51 % dieser Unternehmen ist eine Zertifizierung durch eine unabhängige Prüforganisation bereits ein wichtiges Auswahlkriterium. Die TÜV-Organisationen entwickeln gemeinsam mit dem TÜV AI.Lab ein Rahmenprogramm für die Zertifizierung von KI-Systemen. Es wird derzeit mit Pilotpartnern erprobt und soll Ende dieses Jahres verfügbar sein.
Potenzial bisher nicht ausgeschöpft
BSI-Vizepräsident Thomas Caspers betont: „Künstliche Intelligenz ist eine Schlüsseltechnologie mit unmittelbaren und strategischen Auswirkungen auf nationale Sicherheit, staatliche Handlungsfähigkeit, wirtschaftliche Wettbewerbsfähigkeit und gesellschaftliche Stabilität. Hochleistungsfähige KI-Modelle verfügen bereits heute über erhebliche Fähigkeiten in den Bereichen der Wissens- und Informationsverarbeitung, Softwareentwicklung, Automatisierung komplexer Entscheidungsprozesse wie auch Cyberoperationen. Unsere Studie zeigt, dass ihr Potenzial bisher noch nicht ausgeschöpft wird. Das gilt auch und besonders für Resilienzaspekte: Unternehmen sollten sich kurzfristig mit KI als entscheidende Maßnahme für ihre eigene Cybersicherheit auseinandersetzen. Es ist dabei wichtig, zu verstehen, dass auch Unternehmen, die selbst keine KI einsetzen, durch KI-gestützte Cyberangriffe gefährdet sind. Eine intensive Auseinandersetzung lohnt sich deshalb für alle Betriebe – unabhängig von der eigenen KI-Strategie. Wer KI einsetzt, muss aber auch wissen, wo ihre Schutzmechanismen versagen. Dazu gehören gezielte Tests und die Überwachung im laufenden Betrieb.“
Für kleine und mittlere Unternehmen hat die im BSI beheimatete Allianz für Cybersicherheit (ACS) begleitend zur Studie das Handout „Schutz vor KI-verstärkten Cyberangriffen“ mit konkreten Empfehlungen und Sofortmaßnahmen veröffentlicht. Mit dem AI Safety and Security Institute Deutschland (AISI Deutschland) hat die Bundesregierung eine nationale Kompetenz- und Evaluierungsinstitution für leistungsfähige KI-Systeme geschaffen. Dabei bilden das BSI und die Bundesnetzagentur in einer ersten Phase einen „virtuellen“ Nukleus des KI-Sicherheitsinstituts und wurden vom Bundesministerium des Innern (BMI) und dem Bundeministerium für Digitales und Staatsmodernisierung (BMDS) mit den entsprechenden Aufgaben betraut.